Um alerta recebido pela MARDINI mostra por que hospedagem, segurança e manutenção precisam acompanhar o investimento em presença digital.
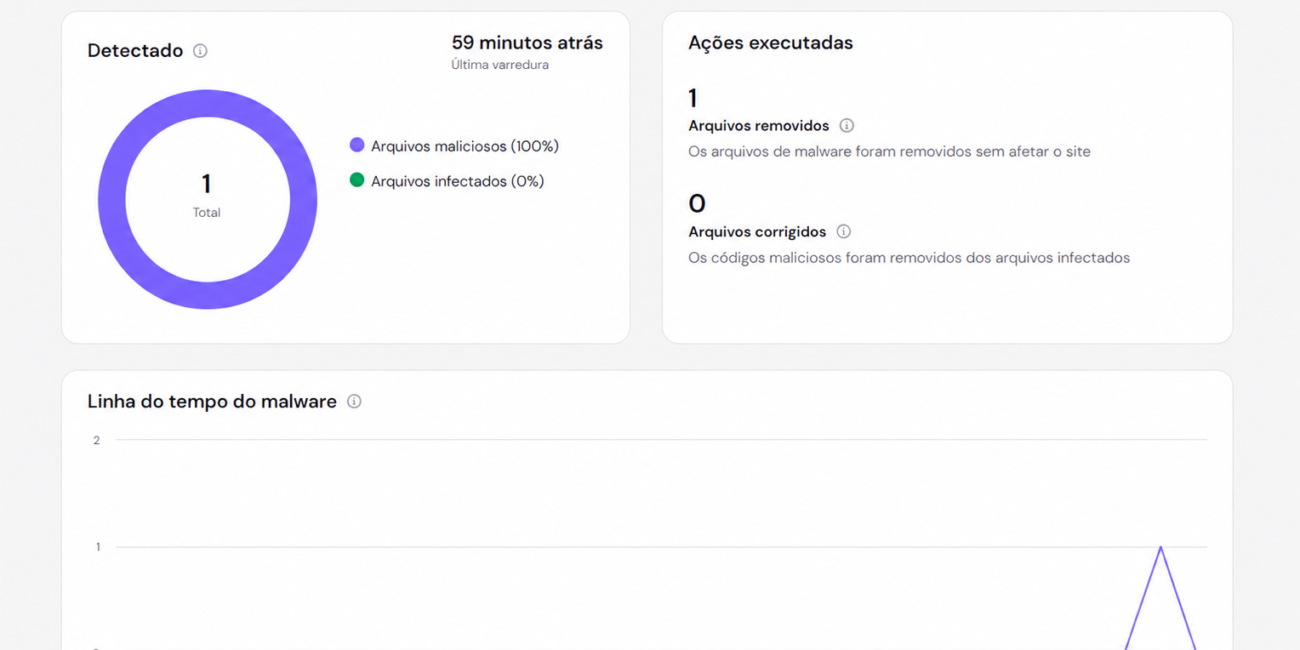
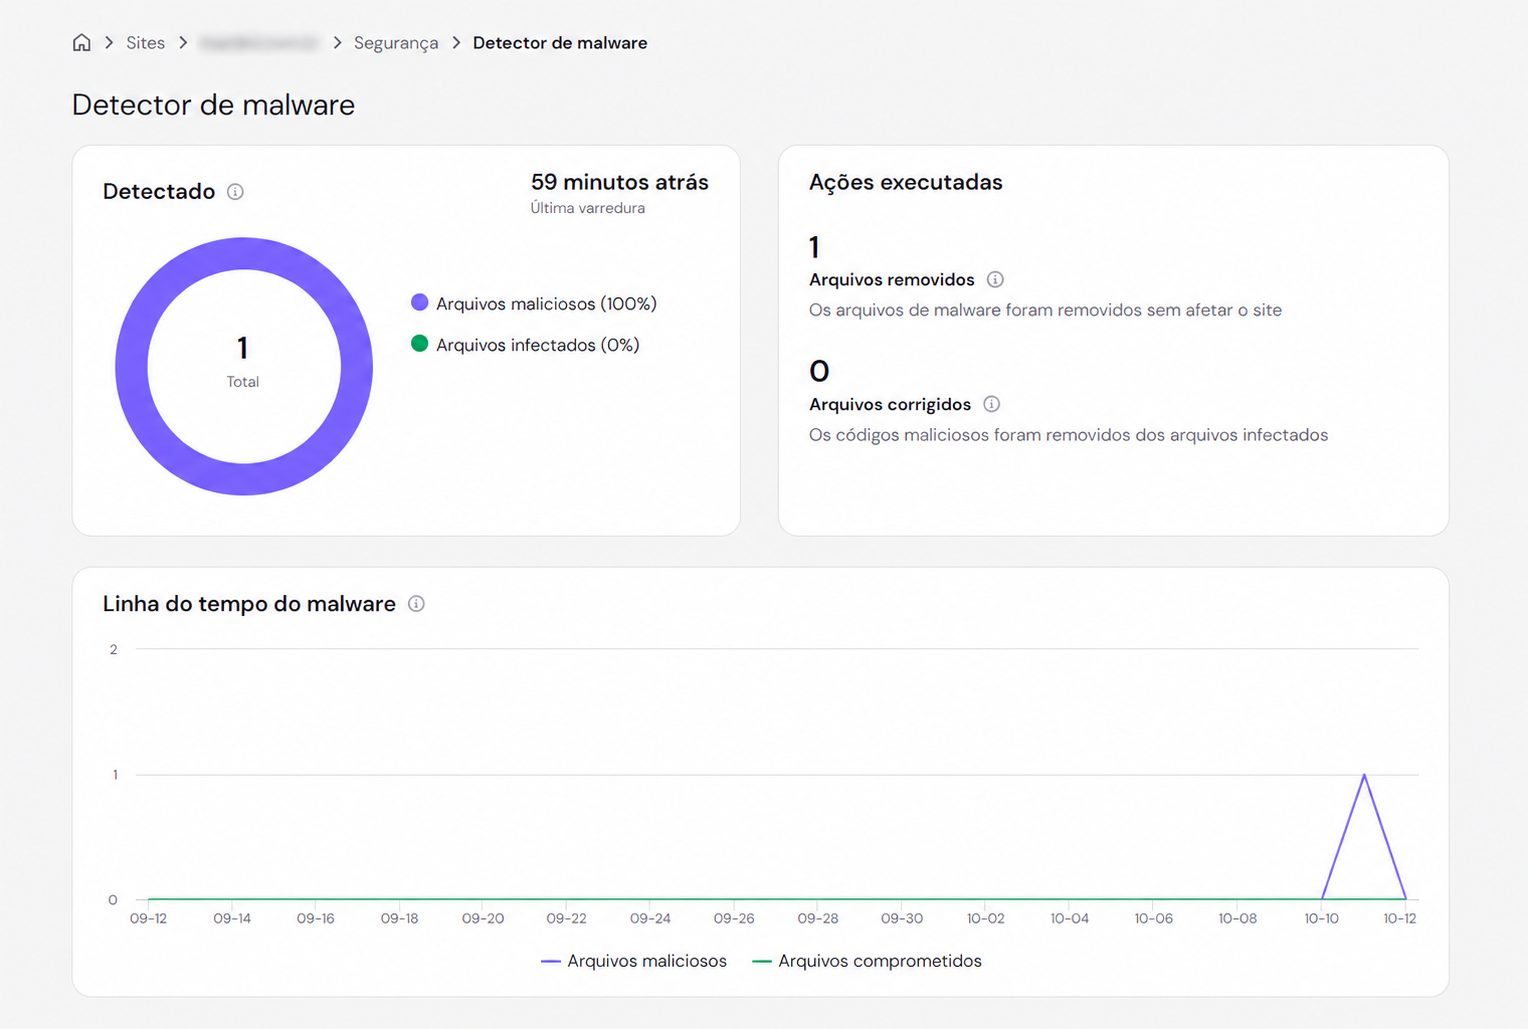
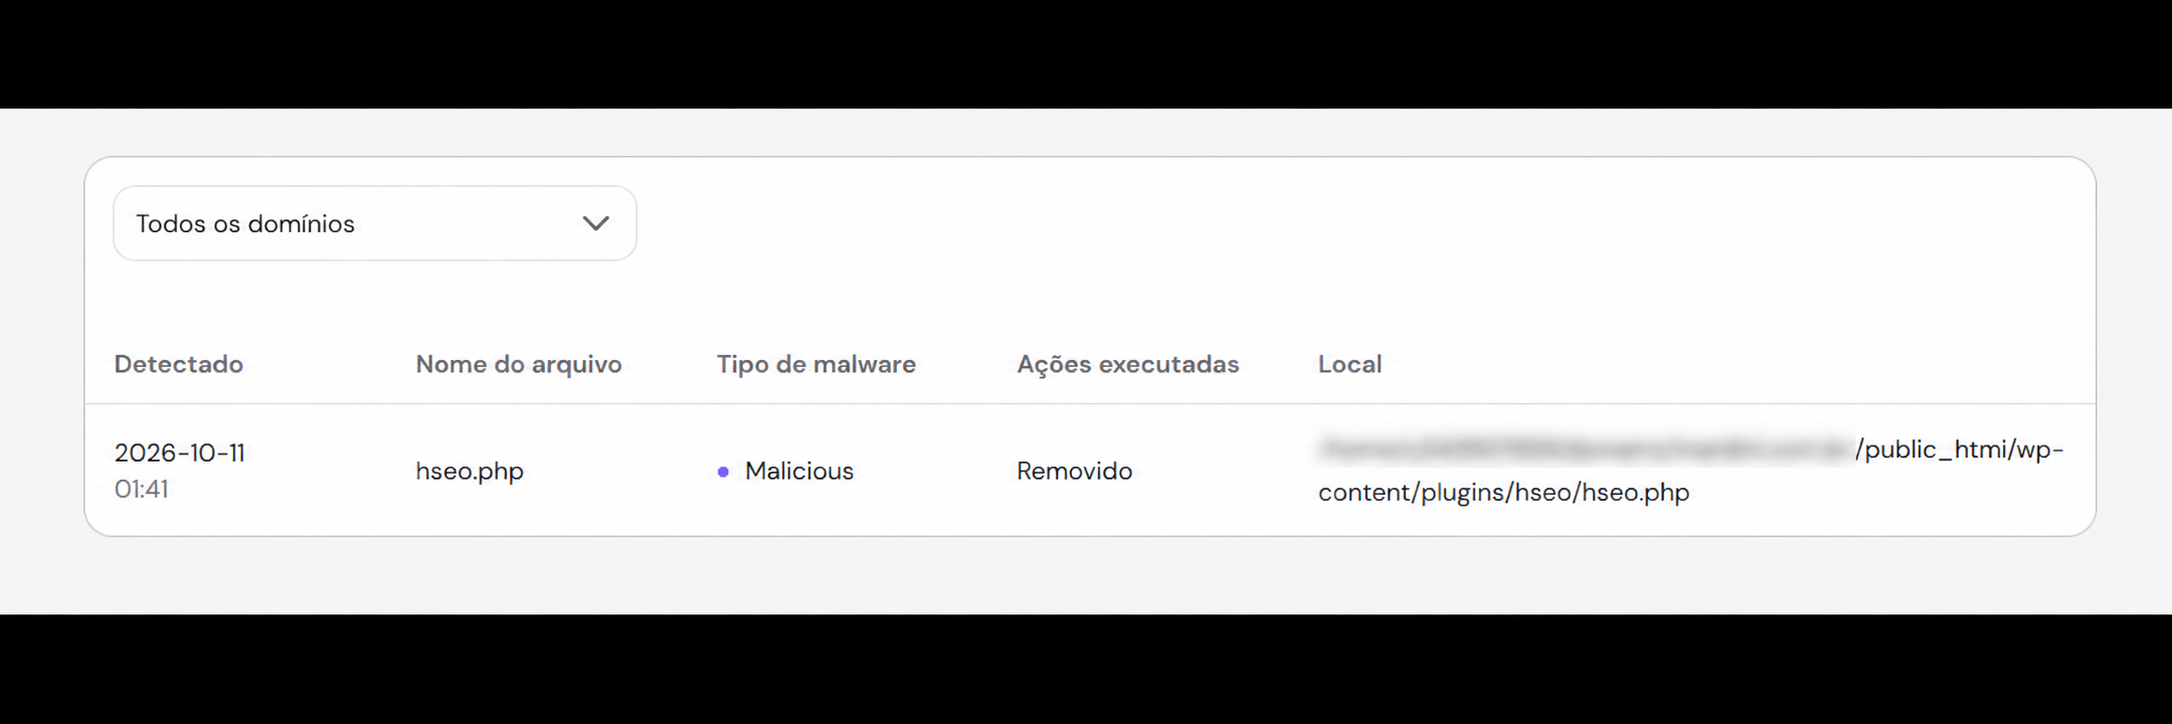
A MARDINI recebeu um alerta da Hostinger sobre um arquivo malicioso no site da agência. No painel, o registro identificava o hseo.php, dentro da pasta de plugins do WordPress, com detecção em 11 de outubro de 2026 e status de removido.
Após tratar o alerta, pesquisamos o assunto e encontramos outros profissionais e usuários relatando situações semelhantes, incluindo plugins escondidos, conteúdo de spam e falsas verificações de segurança.
A experiência merece ser compartilhada porque o site participa de uma etapa importante da venda. É ali que um possível cliente pode conhecer a empresa, conferir seus serviços e decidir se vale iniciar uma conversa.
O cuidado com essa experiência precisa continuar depois que o site vai ao ar.
O que é o HSEO
HSEO é o nome encontrado em relatos de um plugin malicioso instalado em sites WordPress. Embora possa parecer uma ferramenta relacionada a SEO, as amostras investigadas apresentavam funções de acesso indevido e manipulação do site.
Em um caso publicado pela Concept Clarity, o responsável encontrou o arquivo depois de investigar um CAPTCHA falso na página de um cliente. Segundo a análise, o plugin podia se esconder da lista do WordPress, permitir acesso administrativo não autorizado, carregar código externo e alterar informações como metadados, sitemap e respostas de robots.txt. Veja a investigação.
Esses comportamentos ajudam a explicar por que uma infecção pode passar despercebida por quem administra o site. A página vista pelo administrador nem sempre é igual à apresentada ao visitante.
No caso da MARDINI, os registros apresentados comprovam a detecção e a remoção do arquivo. Não estamos atribuindo ao nosso site todas as ações observadas nas análises de terceiros.
Quando a verificação de segurança é a própria armadilha
Um dos sinais relatados é uma tela que imita o conhecido “não sou um robô”.
A diferença aparece nas instruções. Em vez de concluir a verificação no navegador, a página pede que a pessoa abra uma ferramenta do computador e execute um comando.
A Microsoft documenta esse tipo de abordagem como ClickFix, uma técnica que induz o usuário a executar comandos maliciosos. Ela pode ser usada para instalar programas que roubam informações ou permitem acesso remoto ao dispositivo. Entenda a análise da Microsoft.
Se uma verificação pedir para colar comandos no Windows ou no Terminal, não siga as instruções.
Esse comportamento não identifica exclusivamente o HSEO. Outros ataques também usam a mesma armadilha.
Outros usuários relatam que o problema pode voltar
Em uma discussão no Reddit, um profissional descreveu a descoberta do HSEO durante a revisão do site de um cliente. Ele relatou conteúdo de spam e mecanismos que permitiam ao invasor manter acesso.
Na mesma discussão, outro usuário afirmou que a pasta reaparecia depois de ser excluída, mesmo com atualizações regulares. Leia os relatos.
No fórum do GOTMLS, um usuário informou que a ferramenta havia encontrado outros códigos, mas não a pasta HSEO. O desenvolvedor respondeu que acrescentou o padrão recebido às definições do scanner. Veja o registro.
São experiências individuais, não uma medida da abrangência do ataque. Ainda assim, deixam um aprendizado útil. Remover o arquivo detectado e investigar como a infecção entrou são partes diferentes do trabalho.
O HSEO pode prejudicar o SEO?
Sim. As alterações descritas nas investigações podem afetar o conteúdo que os buscadores encontram e a experiência de quem acessa o site.
Páginas de spam, links escondidos e redirecionamentos indevidos podem comprometer a presença da empresa nas buscas. O próprio Google explica que conteúdo inserido por invasores pode prejudicar o desempenho de um site nos resultados. Suas políticas também preveem redução de posicionamento ou exclusão de conteúdo que viole as regras de spam. Documentação do Google.
Isso não significa que toda detecção de HSEO gere uma penalização automática.
No nosso caso, não estamos afirmando que houve perda de posições, tráfego ou oportunidades comerciais. Essa conclusão exigiria uma análise específica dos dados.
Para uma empresa B2B, a confiança também está em jogo
Imagine um comprador que recebe uma indicação da sua empresa e acessa o site antes de responder ao vendedor. Ou um gestor que compartilha a página de serviços com os demais envolvidos na contratação.
Se esse acesso termina em uma verificação suspeita, um redirecionamento estranho ou um aviso de segurança, a empresa passa a ter uma dúvida adicional para resolver.
Em vendas complexas, o site ajuda a sustentar a credibilidade durante a comparação entre fornecedores. Sua qualidade precisa acompanhar o trabalho comercial e os investimentos que levam visitantes até ele.
Essa é a conexão com marketing. Atrair a pessoa certa é uma parte do trabalho. Oferecer uma experiência confiável quando ela chega também importa.
O papel de uma hospedagem de qualidade
No episódio da MARDINI, o alerta da Hostinger ajudou a identificar o problema. O painel apresentou o arquivo, sua localização e o registro da remoção.
É uma razão concreta para avaliar a hospedagem além do preço. Monitoramento, alertas, backups, suporte e clareza sobre o atendimento a incidentes precisam entrar na escolha.
Também é necessário conhecer os limites de cada recurso. A documentação da empresa informa que o scanner atua sobre os arquivos do site e que uma varredura limpa não descarta problemas no banco de dados ou em contas comprometidas. Consulte a documentação do scanner.
Por isso, hospedagem e manutenção precisam trabalhar juntas. Atualizações, revisão de acessos, acompanhamento de alertas e investigação de comportamentos inesperados continuam fazendo parte da rotina.
Se estiver avaliando uma hospedagem, você pode conhecer a Hostinger pelo link de indicação da MARDINI.
Este é um link de indicação da MARDINI.
O que sua empresa deve acompanhar
Você não precisa analisar código para cobrar uma rotina de cuidado com o site. Vale saber quem é responsável por quatro pontos.
- Atualizações e acessos. Quem acompanha correções e revisa as permissões de administração?
- Backups. Existem cópias recuperáveis e um procedimento de restauração?
- Alertas. Quem recebe, investiga e responde às notificações de segurança?
- Experiência do visitante. Quem verifica páginas, formulários e comportamentos inesperados?
Se houver suspeita de invasão, acione a hospedagem e o responsável técnico. O WordPress recomenda documentar os sintomas, combinar verificações e revisar os acessos durante a investigação. Orientações oficiais para sites invadidos.
A manutenção de sites precisa acompanhar a importância que esse canal tem para a empresa. Isso inclui segurança, desempenho, conteúdo e funcionamento dos caminhos de contato.
Na MARDINI, olhamos para o site como parte do processo de ser encontrado, transmitir confiança e gerar oportunidades.
Se sua empresa está investindo para atrair compradores, vale entender se o site está preparado para recebê-los. Agende uma conversa estratégica com a MARDINI.